

Con motivo del Día del Soltero, ESET alerta de cómo los ciberdelincuentes utilizan identidades ficticias, conversaciones automatizadas y deepfakes para ganarse la confianza de sus víctimas a través de aplicaciones de citas
Una investigación reciente destapó una red de aplicaciones de citas con más de 4.700 perfiles automatizados que intercambiaron 2,36 millones de mensajes con al menos 25.000 usuarios en solo dos semanas
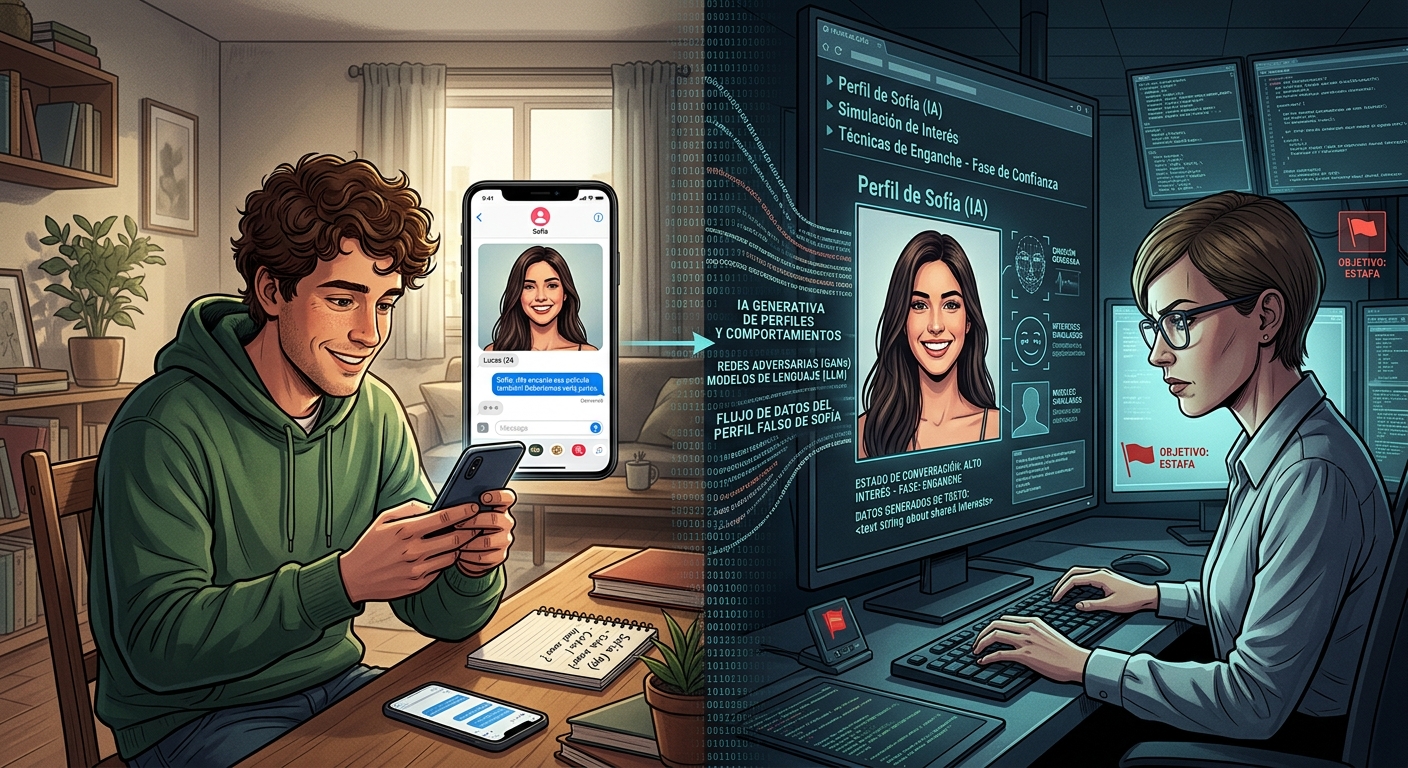
Un perfil atractivo, intereses compartidos y mensajes que llegan a cualquier hora del día. Lo que parece el comienzo de una relación sentimental puede esconder una identidad completamente ficticia. Y es que los ciberdelincuentes ya no necesitan necesariamente que una persona se encargue de mantener la conversación: la inteligencia artificial permite crear perfiles inexistentes, responder automáticamente a los mensajes y simular interacciones cada vez más convincentes. Con motivo del Día del Soltero, que se celebra cada 11 de noviembre, ESET, compañía líder en ciberseguridad, alerta de cómo estas tecnologías están transformando las estafas románticas y dificultando la identificación de los engaños.
Los casos documentados durante los últimos meses muestran hasta qué punto pueden llegar estas prácticas. El pasado septiembre, Anthropic reveló la existencia de una red operada desde China de más de 20 aplicaciones de citas fraudulentas, dirigidas a usuarios de Estados Unidos, en las que tres de cada cuatro perfiles estaban controlados por IA. Durante apenas dos semanas de abril de 2026, más de 4.700 perfiles automatizados intercambiaron unos 2,36 millones de mensajes con al menos 25.000 usuarios, a quienes se cobraba por continuar las conversaciones.
España tampoco es ajena a esta evolución. En febrero de este año, una investigación de Maldita.es analizó 68 perfiles de TikTok que se presentaban como mujeres interesadas en encontrar pareja en nuestro país. En 42 de ellos se detectaron indicios de imágenes creadas o manipuladas con IA. Estos perfiles derivaban las conversaciones a Telegram, donde se terminaba solicitando dinero a cambio de concertar supuestas citas.
Cuando una videollamada tampoco garantiza que la persona sea real
Tradicionalmente, una de las principales recomendaciones para identificar un perfil falso consistía en realizar una búsqueda inversa de sus fotografías o solicitar una videollamada. Sin embargo, estas comprobaciones resultan cada vez menos concluyentes. La IA generativa permite crear imágenes de personas inexistentes que no aparecen en ningún otro lugar de Internet, mientras que los sistemas de manipulación facial pueden modificar la apariencia de alguien en tiempo real.
Esta última técnica ya se ha utilizado en operaciones criminales de gran escala. En octubre de 2024, la policía de Hong Kong desarticuló una organización que empleaba deepfakes durante videollamadas para hacerse pasar por mujeres y establecer falsas relaciones sentimentales. Una vez ganada la confianza de las víctimas, los delincuentes las convencían para invertir en plataformas fraudulentas de criptomonedas. La investigación se saldó con 27 detenidos y un fraude de unos 46 millones de dólares estadounidenses.
“El principal desafío ya no es solo que los ciberdelincuentes puedan crear perfiles cada vez más realistas, sino que la IA les permite automatizar buena parte del engaño, mantener numerosas conversaciones simultáneamente y adaptar los mensajes a los intereses y circunstancias de cada víctima”, señala Josep Albors, responsable de Investigación y Concienciación de ESET España. “Además, con los avances en los deepfakes, incluso una videollamada puede dejar de ser una garantía de que estamos hablando con quien creemos”.
Cinco señales para identificar una posible estafa romántica con IA
Ante este escenario, ESET recomienda prestar atención al comportamiento de los perfiles y a las solicitudes que realizan, en lugar de confiar exclusivamente en su apariencia o en la naturalidad de las conversaciones.
- Fotografías perfectas y una identidad difícil de contrastar: Las imágenes generadas mediante IA pueden mostrar personas aparentemente reales, con fotografías coherentes y sin coincidencias en los buscadores. Por eso, conviene comprobar si existen otros perfiles asociados a esa identidad y si la información que proporcionan mantiene una trayectoria coherente.
- Conversaciones constantes y una conexión demasiado rápida: Los sistemas de IA pueden mantener interacciones durante largos periodos, recordar información compartida y adaptar sus respuestas a las preferencias de la persona con la que conversan. Aunque la disponibilidad permanente o las muestras de afecto no demuestran por sí solas que exista un fraude, deben despertar sospechas cuando se combinan con intentos de acelerar una relación de confianza.
- Videollamadas que no despejan las dudas: Los deepfakes permiten modificar rostros y voces durante una conversación, por lo que conviene prestar atención a posibles desajustes entre el movimiento de los labios y la voz, expresiones faciales poco naturales o respuestas evasivas ante preguntas espontáneas. Además, hay que tener en cuenta que los delincuentes pueden recurrir a personas reales para superar las comprobaciones que un chatbot no puede realizar.
- Presión para abandonar la plataforma de citas: Los ciberdelincuentes pueden intentar trasladar rápidamente las conversaciones a servicios de mensajería externos para evitar los controles de seguridad de las aplicaciones. Conviene desconfiar de quienes insisten en continuar la relación por otros canales desde los primeros contactos, especialmente si comparten enlaces desconocidos o alegan problemas con su cuenta para justificar el cambio.
- Peticiones de dinero o información personal después de ganarse la confianza: Algunas estafas románticas evolucionan hacia falsas oportunidades de inversión, emergencias médicas o solicitudes de ayuda económica. En otros casos, los delincuentes buscan conseguir fotografías íntimas, documentos personales o credenciales de acceso para utilizarlos posteriormente en fraudes o chantajes. Nunca deben compartirse contraseñas, códigos de autenticación ni información bancaria con personas cuya identidad no se ha podido verificar.
Imagen generada por IA.
Escribe un comentario